
不能忽略的 CVE-2025-66478 滿級漏洞 :(
このコンテンツはまだ日本語訳がありません。

CVE-2025-66478 是影響 Next.js 的嚴重安全漏洞,來自 React Server Components (RSC) 協議的缺陷,可能導致伺服器被遠端執行腳本或指令。還好平常有使用 Docker 部署,大幅降低了損害。
嚴重程度:高狀態:已結案
- 發現時間
- 2025/12/8
- CVSS 評分
- 10.0(Critical)
- 漏洞類型
- 遠端程式碼執行(Remote Code Execution)
- 攻擊向量
- 網路攻擊,無需身分驗證
一開始看到這個漏洞公告,還以為只是「又一個框架安全更新」,沒有特別在意。直到自己的 IP 被 Cloudflare 列入黑名單,才真正意識到事情不單純,背後很可能已經有人在主動嘗試攻擊。
最後只需要重新建置映像並重新部署,同時更新 Next.js 版本,就能把環境還原成乾淨狀態,算是有驚無險的一次經驗。
CVE-2025-66478 源於 React 的上游實作(CVE-2025-55182)。在特定條件下,攻擊者可以透過精心構造的請求,觸發伺服器端未預期的執行路徑,進而在伺服器上遠端執行腳本或指令。
-
React Server Components (RSC) 協議缺陷
- RSC 協議在處理特定型態的請求時存在安全漏洞
- 攻擊者可以透過惡意請求繞過部分安全檢查
-
執行路徑控制
- 漏洞允許攻擊者影響伺服器端的程式碼執行流程
- 在某些情況下,可能繞過原本預期的安全防護機制
實際觀察到的攻擊行為大致如下:
- 連線進來後,先偵測伺服器上已安裝的套件與環境
- 接著嘗試從遠端下載惡意腳本,並在伺服器上執行
目前實際遇到的腳本類型:
- 偽裝成 Nginx 的程式或服務
- 挖礦腳本
- 後門腳本(包含開機自動執行的腳本,持久性很強)
- 架設 VPN / Proxy 的腳本
- PowerShell 腳本(針對 Windows 環境)
下方是其中一個惡意腳本的內容截圖(已對部分資訊進行遮蔽處理):
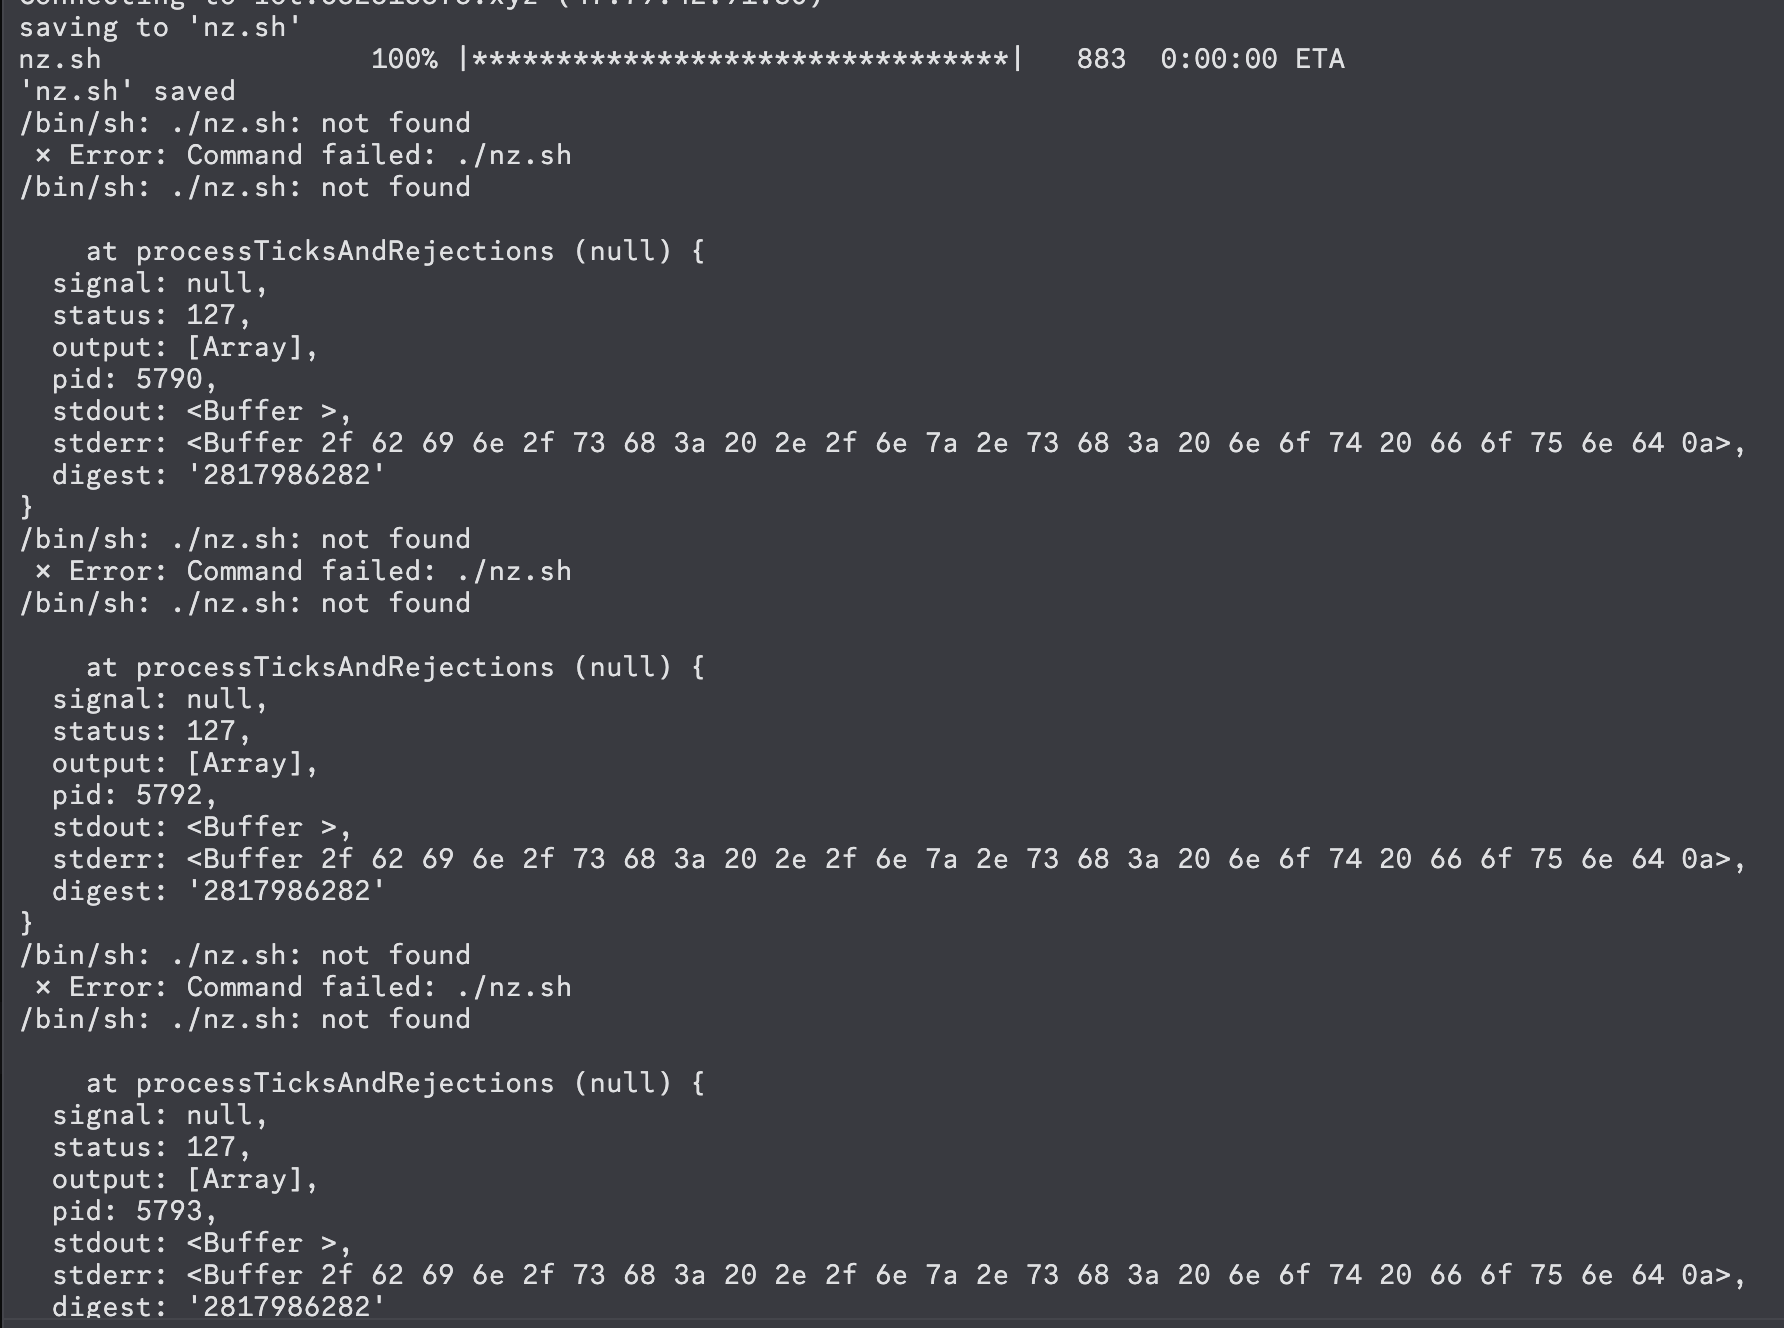
相關日誌記錄
Section titled “相關日誌記錄”CVE-2025-66478 是極為嚴重的安全漏洞(CVSS 10.0)。最壞的情況,甚至可能讓伺服器完全落入攻擊者手中。
這次之後,我會更重視伺服器的安全:
- 優先更新與安全性相關的套件與框架版本
- 持續關注 CVE 與官方安全公告
- 部署時盡量使用容器化與最小權限原則,降低實際損害範圍
也算是被這次事件好好上了一課:
安全性更新不是「之後再說」的選項,而是需要排進日常維護流程裡的必修課。